
中国两用物项出口管制:SpaceX与AI芯片股近期下跌的供应链成本逻辑与风险评估
2026年6月23日
黄金单周跌逾4%、较历史高点跌20%:美联储鹰派修正、地缘避险退潮与机构补仓抛售的三重失血逻辑
2026年6月29日白宫将量子密码迁移截止日期提前五年:ECDSA椭圆曲线漏洞正在成为比特币不可回避的技术尾部风险
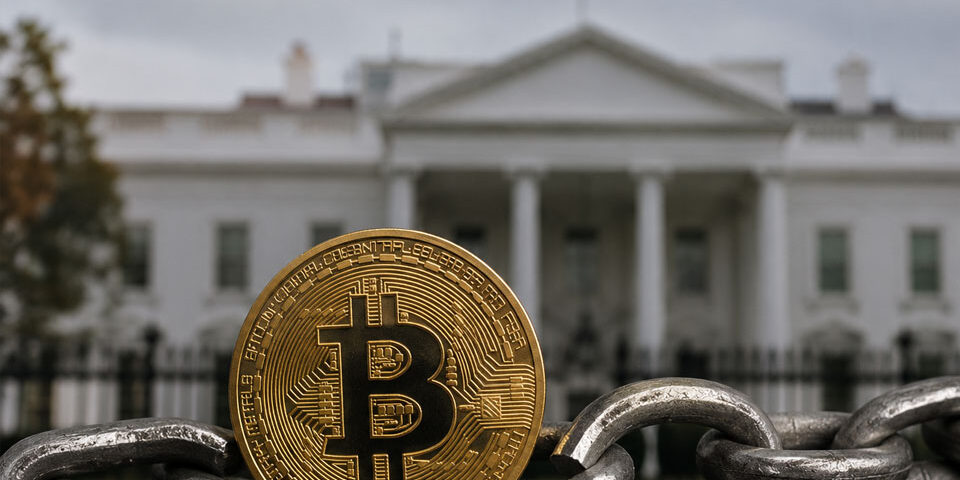
白宫6月23日发布行政令,要求联邦政府高价值系统在2030年12月31日前完成迁移至后量子密码(PQC)密钥方案,2031年12月31日前完成量子安全数字签名迁移。对于大多数政府机构而言,这比原定时间表提前了约五年。行政令明确点出的原因只有一个:最新研究显示,构建具有密码学意义的量子计算机所需的资源和成本,远低于此前的普遍预期。这一政策信号对比特币的含义,不在于政府系统本身,而在于它确认了一个密码学风险的时间窗口正在快速收窄。
行政令的核心数字:截止日期提前了多少
| 系统类型 | 原定截止日期 | 新截止日期 | 提前幅度 |
|---|---|---|---|
| 高价值资产 / 高影响系统(PQC密钥建立) | 2035年 | 2030年12月31日 | 约5年 |
| 高价值资产 / 高影响系统(量子安全数字签名) | 2035年 | 2031年12月31日 | 约4年 |
| 国家安全系统(NSA管辖,含国防与情报) | 2030—2033年 | 同步收紧 | — |
谷歌和Cloudflare在3月至4月间已率先将内部迁移时间表提前至2029年。白宫此次行政令是国家层面对同一技术判断的正式确认。
量子计算能力的最新突破:数字在快速下降
理解这份行政令的紧迫性,需要看破解椭圆曲线加密所需量子比特数量的历史演变:
| 时间 | 破解2048位RSA所需物理量子比特估算 |
|---|---|
| 2012年 | 约10亿个 |
| 2019年 | 约2,000万个 |
| 2026年3月(谷歌最新研究) | 约50万个(破解椭圆曲线离散对数问题) |
| 2026年3月(独立研究团队) | 约3万个物理量子比特,10天内破解ECC-256 |
14年内,所需量子比特数量从10亿降至3万——压缩比超过33,000倍。这一技术曲线的斜率,才是白宫将截止日期前移五年的实质原因。
比特币的致命弱点:ECDSA,而非SHA-256
币圈常见的反驳论点是”比特币使用SHA-256,量子计算机破不了”。这个说法只对了一半,且恰好对错了关键的那一半。
比特币底层安全由两个完全不同的加密机制构成:
| 加密机制 | 用途 | 量子攻击算法 | 实际风险 |
|---|---|---|---|
| SHA-256 | 挖矿工作量证明、地址哈希生成 | Grover算法(将强度减半,256位→128位等效) | 低。128位安全强度在可预见未来仍难被暴破 |
| ECDSA(Secp256k1) | 私钥控制、交易签名验证 | Shor算法(多项式时间内反推私钥) | 极高。发送过比特币的地址,其公钥已暴露在链上,Shor算法可直接从公钥反推私钥 |
关键机制在于:比特币用户每发起一笔交易,对应的公钥就永久暴露在区块链上。量子计算机利用Shor算法,可以从已暴露的公钥中以多项式时间推算出私钥。这意味着,所有曾经发送过比特币的地址,在具备密码学意义的量子计算机面前,其私钥保护等同于失效。以太坊等使用相同ECDSA机制的主流加密货币面临同等风险。
「提升钱包加密等级」为何不是简单的一键升级
技术路径本身是存在的。比特币核心开发者社区在2026年2月至4月间正式提出了BIP-360(后量子架构提案)和BIP-361(后量子迁移与老旧签名日落提案),并已在测试网上运行。BIP-360引入了新的P2QRH(Pay-to-Quantum-Resistant-Hash)地址格式,理论上可以将比特币的签名算法替换为NIST已标准化的后量子算法。
但在去中心化的区块链上,”升级钱包加密等级”和”在手机上更新App”是两件性质完全不同的事。后者由一个公司推送即可;前者需要全球数百万匿名矿工、节点运营者和持有人在同一时间窗口内协调完成底层协议变更。这一执行过程面临三重系统性障碍。
三重执行障碍:为何技术可行但协调成本极高
一、强制冻结 vs 量子盗取:无法回避的资产处置死结
目前全网约有34%的比特币(估计700—800万枚BTC)存放在公钥已暴露的老旧地址,包括中本聪从未移动过的约110万枚。这批资产的处置方式是BIP-361中最具争议的核心条款:
- 主动迁移路径:持有人用私钥签名,将资金从老地址手动转入新的抗量子地址(BIP-360格式)。但丢失私钥、持有人离世或无法联系的”沉睡资产”无法完成此操作。
- BIP-361的日落条款:提案规定5年日落期限,到期未完成迁移的老地址资产,网络将在共识层永久冻结——以防止量子黑客盗取后大量砸盘。
- 信仰层的矛盾:比特币最核心的价值主张是”不可篡改、无许可访问、去中心化”。若开发者通过代码更新,可以强制冻结任何不符合新标准的地址,这与中心化机构冻结账户在操作上没有本质区别。这一条款目前在社区内引发的对立程度,已超过2017年区块大小之争。
二、签名体积暴增导致TPS雪崩与手续费飙升
现有ECDSA签名数据极为精简(约64字节)。NIST标准化的后量子签名算法(如ML-DSA)的签名和公钥体积比现有算法大几十倍至上百倍。这一物理约束直接冲击比特币的网络吞吐量:
| 指标 | 当前(ECDSA) | 升级后(ML-DSA等PQC算法) |
|---|---|---|
| 网络吞吐量(TPS) | 约7笔/秒 | 约0.5笔/秒(雪崩至原来的1/14) |
| 单次交易手续费(网络拥堵时) | 数美元至数十美元 | 300—500美元以上 |
| 普通用户可负担性 | 日常小额转账可行 | 仅大额资产转移具有经济可行性 |
Bitcoin 2026技术闭门会议上,Blockstream研究员的估算结果与上述区间高度吻合。0.5 TPS意味着全球两秒钟才能打包一笔交易,网络在物理层面进入半瘫痪状态。手续费300—500美元的门槛,实际上将绝大多数散户和中小持有人排除在交易网络之外。
三、硬分叉引发的共识分裂风险
更换底层签名算法必须通过硬分叉(Hard Fork)完成。硬分叉要求全球所有矿工和节点在同一区块高度切换至新协议,任何未升级的节点将被踢出主链。
2017年比特币区块大小之争(导致BCH分叉)的历史表明:当涉及底层协议的根本性变更,且利益相关方之间存在不可调和的立场分歧时,硬分叉的结果是网络分裂为多条链,共识池和资金池被稀释,市场价格承受直接下行压力。BIP-361的日落条款一旦触发社区对立,复现这一路径的概率不可忽视。
抗量子升级完成后的流动性困境
假设比特币最终完成了BIP-360的技术升级,上述三重障碍均被克服,届时的网络状态将呈现以下特征:
- 未迁移的早期地址资产(含中本聪持有的约110万枚)被BIP-361日落条款永久冻结,沦为链上不可动用的历史记录。
- 已迁移至BIP-360地址的资产面临0.5 TPS的网络吞吐量上限和300—500美元单笔手续费门槛,日常转账在经济上不可行。
- 高净值持有人为规避内存池中公钥暴露窗口(量子计算机存在约9分钟的实时拦截风险),最优策略是将资产永久锁定在离线冷钱包中,不发起任何链上交易。
上述三种状态共同指向同一个结果:流通中的有效供给大幅收缩,链上日活交易量萎缩,比特币作为支付媒介和流动性资产的功能实质性退化,仅保留大额跨境主权结算等极少数高门槛使用场景。
资本配置层面的风险定性
机构风险管理的核心评估维度是”协调成本”与”执行确定性”,而非技术可行性。当前的评估逻辑如下:
- BIP-360/361的技术方案存在,但从提案到全网升级完成,历史经验显示至少需要7年以上的社区协调周期。
- 白宫行政令将政府系统的量子迁移截止日期设定在2030—2031年,与比特币完成全网升级所需时间窗口高度重叠,形成时间压力。
- 在升级完成之前,ECDSA漏洞窗口持续存在;在升级完成之后,网络流动性因TPS和手续费约束大幅下降。
这意味着无论升级成功与否,比特币在中期内均面临不对称的负面压力:升级前有密码学风险,升级后有流动性损失。对于需要为客户资金承担明确受托责任的机构投资者而言,这一风险结构难以纳入主流资产配置框架。
结语
白宫这份行政令的金融意义,不在于它要保护哪些政府系统,而在于它以国家权威的形式向市场确认了一个密码学时间表:Q日的到来速度,已经快到让美国政府不得不将整个联邦体系的迁移窗口提前五年。比特币社区的应对方案(BIP-360/BIP-361)在技术层面是完整的,但在执行层面面临资产冻结争议、TPS雪崩和硬分叉分裂三重系统性障碍。对于持有比特币的长期投资者而言,需要同时跟踪两个风险时钟:量子计算能力突破的速度,以及比特币社区完成协议升级的速度——在这两个时钟的赛跑结果明朗之前,技术尾部风险将持续以风险溢价的形式计入定价。
原文
白宫大幅缩短弃用易受量子攻击加密算法的最后期限
白宫大幅缩短了政府机构和组织采用新型抗量子攻击加密系统的最后期限,这些系统能够抵御使用量子计算机的攻击。联邦政府此举旨在保护军队、银行、政府以及地球上大多数个人数十年来积累的秘密。
这项名为《保护国家免受高级密码攻击》的行政命令要求”高价值资产”和”高影响系统”在2030年12月31日之前过渡到后量子密码密钥建立方案,并在2031年12月31日之前过渡到量子安全数字签名方案。对于许多组织而言,新的最后期限比之前的期限提前了约五年。
这一期限的出台,源于近期一项研究表明,构建一台具有密码学意义的量子计算机所需的资源和成本远低于之前的普遍预期。作为回应,谷歌、Cloudflare和其他一些公司近期将迁移时间表提前至2029年。
“大规模量子计算机的出现,尤其是在敌对势力手中,将对广泛使用的加密安全系统构成重大威胁,”行政命令指出。”针对我国持续不断的网络活动也带来了敌对势力现在收集美国信息,并在大规模量子计算机投入使用后对其进行解密的风险。”
今年3月,研究人员表示,他们发现了一种仅使用30,000个物理量子比特在10天内就能破解用于保护比特币和以太坊区块链的ECC-256的方法。同月,谷歌研究团队表示,他们开发了量子电路,可以使用约50万个物理量子比特解决椭圆曲线离散对数问题。
2012年,大多数估计认为破解一个2048位RSA密钥需要10亿个物理量子比特;到2019年,这一估计值已降至2000万个。技术的稳步发展正促使相关机构宁愿让”Q日”早日到来。
原文出处:Ars Technica(arstechnica.com/information-technology/2026/06/executive-order-bumps-up-deadline-to-move-off-quantum-vulnerable-crypto/)
免责声明:本文内容仅供信息参考,不构成任何投资建议或财务指导。文中所有分析与观点均为作者个人判断,不代表任何机构立场。投资有风险,入市须谨慎,读者应自行评估风险并在必要时咨询专业人士。